Autentifikavimo būdų tipai Atliekant šiuolaikinį autentifikavimą, autentifikavimo procesas perduodamas patikimai, atskirai tapatybių nustatymo sistemai, o ne įprastai autentifikavimo sistemai, kurios tikrina tapatybes. Taip pat buvo pakeistas naudojamų autentifikavimo būdų tipas.
Slaptažodžiu pagrįstas autentifikavimas
Dažniausiai naudojamas slaptažodžiu pagrįstas autentifikavimas. Daugelis programų ir tarnybų reikalauja, kad žmonės sukurtų slaptažodžius, kuriuos sudaro skaičių, raidžių ir simbolių derinys, taip sumažinant galimybę kenkėjams jį atspėti. Tačiau slaptažodžiai taip pat kelia saugos ir naudojimo iššūkių. Žmonėms sudėtinga sugalvoti ir įsiminti unikalų slaptažodį kiekvienai internetinei paskyrai, todėl jie dažnai naudoja slaptažodžius pakartotinai. Įsilaužėliai naudoja daug taktikų norėdami slaptažodžius atspėti, pavogti ar priversti žmones jais atskleisti. Dėl šios priežasties organizacijos pereina nuo slaptažodžių prie kitų saugesnių autentifikavimo formų.
Sertifikatais pagrįstas autentifikavimas
Sertifikatais pagrįstas autentifikavimas yra užšifruotas būdas, leidžiantis įrenginiams ir žmonėms identifikuoti save su kitais įrenginiais ir sistemomis. Du įprasti pavyzdžiai yra intelektualioji kortelė arba atvejis, kai darbuotojo įrenginys siunčia skaitmeninį sertifikatą tinklui arba serveriui.
Biometrinis autentifikavimas
Atliekant biometrinį autentifikavimą, žmonės patvirtina tapatybę naudodami biometrinius duomenis. Pavyzdžiui, daugelis žmonių naudoja pirštą prisijungdami prie savo telefonų, o kai kurie kompiuteriai nuskaito asmens veidą arba akies rainelę, kad patikrintų tapatybę. Biometriniai duomenys taip pat susieti su konkrečiu įrenginiu, todėl įsilaužėliai negali jų naudoti negavę prieigos prie įrenginio. Šio tipo autentifikavimas vis populiarėja, nes žmonėms nereikia nieko įsiminti, o kenkėjams sudėtinga juos pavogti, todėl šis būdas yra saugesnis nei slaptažodžiai.
Atpažinimo ženklais pagrįstas autentifikavimas
Naudojant atpažinimo ženklais pagrįstą autentifikavimą, įrenginys ir sistema kas 30 sekundžių generuoja naują unikalų numerį, vadinamą vienkartiniu PIN (TOTP). Jei skaičiai sutampa, sistema patvirtina, kad vartotojas turi įrenginį. Vienkartiniai slaptažodžiai (OTP) yra kodai, generuojami konkrečiam prisijungimo įvykiui, kurie netrukus baigia galioti. Jie teikiami SMS žinutėmis, el. paštu arba aparatūros atpažinimo ženklu.
Push pranešimai ir kartais OTP derinimas
„Push“ pranešimas kai kurioms programoms ir paslaugoms suteikia patvirtinimo galimybę. Vartotojas telefoną gauna pranešimą, kuriame prašoma patvirtinti arba atmesti prieigos užklausą. Kartais žmonės netyčia patvirtina „push“ pranešimus, todėl šis būdas kartais derinamas su OTP metodu. OTP metu sistema generuoja unikalų skaičių, kurį vartotojas turi įvesti, todėl autentifikavimas tampa atsparesnis sukčiavimui.
Autentifikavimas balsu
Autentifikavimas balsu suteikia galimybę prisijungti per telefono skambutį, kuriame prašoma įvesti kodą arba identifikuoti save žodžiu. Tai alternatyva tiems, kurie neturi nuolatinio prieigos prie išmaniųjų įrenginių, tačiau šio metodo iššūkiai gali būti socialinės inžinerijos ar įsilaužėlių bandymai susieti su skambučiais.
Kelių dalių autentifikavimas (MFA)
Vienas iš efektyviausių būdų sumažinti paskyros pavojų yra reikalauti dviejų ar daugiau autentifikavimo būdų, kurie gali apimti bet kurį iš anksčiau išvardytų metodų. Efektyvi geriausia praktika yra reikalauti dviejų iš toliau nurodytų būdų: kažkas, ką žino vartotojas (slaptažodis); turimas patikimas įrenginys (telefonas ar aparatūros atpažinimo ženklas); arba biometriniai duomenys (pavyzdžiui, pirštų atspaudai ar veido atpažinimas). Daugelis organizacijų prašo slaptažodžio (ką žino vartotojas) ir tuo pačiu metu siunčia OTP SMS žinute į patikimą įrenginį (ką vartotojas turi).
Dviejų dalių autentifikavimas ir jos taikymas
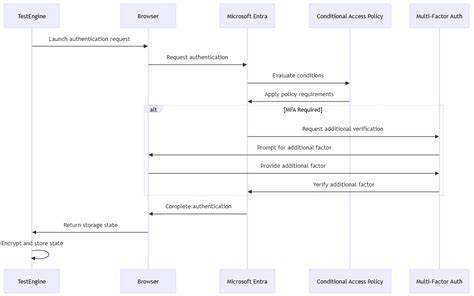
Griežtas autentifikavimas įdiegtas įvairiose įrankių sistemos dalyse, kurios naudojamos prisijungimui, slaptų duomenų apsaugai ir atitikties tikslams. Saugus prisijungimas prie asmeninių ir profesionalių paskyrų užtikrinamas naudojant push pranešimus, trumpalaikius kodus ir biometrines parinktis, tokias kaip veido atpažinimas ar pirštų atspaudai, su Authenticator programa. Programa palaiko ne Microsoft paskyras, kad viskas būtų vienoje vietoje. MFA per Microsoft Entra palaiko daugybę metodų, įskaitant: vienkartinius slaptus kodus, push pranešimus su patvirtinimais, tekstinius pranešimus ir balso skambučius, sertifikatu pagrįstas autentifikavimas, biometrinį prisijungimą su Windows Hello ir prieigos raktus.
Atkūrimo ir tęstinumo palaikymas
Saugu prisijungimą ir tęstinumą užtikrina galimybė naudoti kelių prisijungimo būdų ir atkūrimo parinkčių, įskaitant atsarginius kodus ar alternatyvius metodus, kai įrenginys prarandamas arba atstatomas. Integruotos autentifikacijos funkcijos padeda sumažinti paskyros pažeidimo riziką ir palaikyti besikeičiančius prieigos valdymo poreikius.
Praktinės nuorodos į įmonių ir valstybių sistemas
Microsoft technologijų kontekste MFA palaiko skirtingas vietas, kuriose vartotojai jungiasi prie asmeninių ar įmonės paskyrų, įskaitant Windows Hello biometrinę prieigą ir įvairias autentifikavimo strategijas. Taip pat įtraukiama integracija su organizacijų valdymo sistemomis, kuriose taikomos konteksto nuostatos: nežinomi prisijungimai, didelės rizikos programos ar nevaldomi įrenginiai.
| Autentifikavimo tipas | Pagrindiniai bruožai | Tipinės taikymo vietos |
|---|---|---|
| Slaptažodžiai | Dažniausia forma, kai kuriamas derinys raidžių, skaičių ir simbolių | Internetinės paskyros, tarnybos |
| Sertifikatai | Užšifruotas identifikavimas tarp įrenginių ir sistemų | Įmonių tinklai, išoriniai serveriai |
| Biometrija | Pirštų atspaudu, veido arba rainelės nuskaitymas | Įrenginių prisijungimas |
| OTP / TOTP | Vienkartiniai kodai laikini ir galioja trumpą laiką | SMS/El. paštas, aparatūros raktai |
| Push pranešimai | Patvirtinimas vienu palietimu | Paslaugų mobiliosios versijos |
| Balso autentifikavimas | Skambutis su kodo įvedimu arba klausimų identifikavimas žodžiu | Tinklo paslaugos, bankai |
| Biometriniai prisijungimai Windows Hello | Integruotos biometrinės apsaugos priemonės | Windows aplinka |
Rekomenduojami praktiniai patarimai
- Naudokite MFA visur, kur įmanoma: kombinuokite kažką, ką žinote, su kažkuo, ką turite, arba su biometrine priemone.
- Pasirinkite patikimus OTP siuntimo kanalus (SMS gali būti pažeidžiamas, todėl rekomenduojama naudoti autentifikacijos programėles ar aparato raktus).
- Reguliariai atnaujinkite įrenginių saugumo politiką ir stebėkite nereikalingus leidimus ar nesankcionuotas prieigas.
- Turėkite atkūrimo kodus arba alternatyvias prisijungimo galimybes, kad neprarastumėte prieigos.
tags: #vartotojo #profilio #identifikavimas