TPM (Patikimos platformos modulis) - tai specialus lustas, įdiegtas arba įjungtas pagrindinėje plokštėje arba procesoriuje, skirtas sustiprinti duomenų saugumą. Šio modulio pagrindinė užduotis - užšifruoti ir saugoti raktus, valdyti skaitmeninius sertifikatus, žetonus ir elektroninius parašus, taip pat teikti pagrindą saugiam įkrovimui ir vientisumo matavimams. TPM gali būti integruotas kaip atskiras lustas (dTPM) arba įdiegtas kaip dalis procesoriaus/firmware (fTPM).
TPM 1.2 vs TPM 2.0: pagrindiniai skirtumai
Tikslas yra vienas - užtikrinti saugumą, tačiau naudojama architektūra ir šifravimo algoritmai skiriasi. TPM 2.0 apima platesnį kriptografinių algoritmų spektrą ir modernias saugumo galimybes, palyginti su TPM 1.2. TPM 1.2 naudojo Sha-1 maišos algoritmą ir nepalaikė kai kurių šiuolaikinių funkcijų, tokių kaip įrenginio šifravimas ar Windows Defender papildomos saugos galimybės. TPM 2.0 palaiko Sha-256 ir 512 bitų blokų procesus, o taip pat įrankius, reikalingus naujoms saugumo funkcijoms. Taip pat svarbu tai, kad TPM 2.0 yra būtinas Windows 11 saugumo reikalavimų kontekste ir dažnai atnauja įrenginių įgaliotines prieinamumo galimybes.
fTPM ir dTPM: ką jie reiškia kasdieniniam vartotojui
- fTPM (programinės-aparatinės įrangos TPM) - tai TPM, įdiegtas kaip dalis CPU/mikroprograminės įrangos arba įjungtas per firmware, pvz., Intel PTT (Platform Trust Technology) arba AMD fTPM. Tai ekonomiškas sprendimas be papildomo fizinio lusto, kuris leidžia naudoti BitLocker, Secure Boot ir kitas saugumo funkcijas per BIOS/UEFI nustatymus.
- dTPM (diskrečiosios TPM) - tikras fizinis TPM modulis, kurį jungiate prie pagrindinės plokštės per TPM jungtį. Dažnai siūlo stipresnį aparatinės įrangos izolavimą ir nepriklausomumą nuo CPU/firmware, todėl yra pageidaujamas pramonės ir reguliuojamose aplinkose.
Kur ir kaip tikrinti ar TPM yra įjungtas
- Windows: Win+R → tpm.msc, Enter - parodo TPM būseną ir versiją (2.0 ar 1.2).
- BIOS/UEFI: ieškokite nustatymo pavadinimuose kaip PTT (Intel Platform Trust Technology), TPM Device, TPM/TCM, Secure Boot ir pan. Įjunkite TPM į Enabled ir išeikite su įrašymu (Save & Exit).
TPM reikšmė Windows 11 ir saugumo kontekste
Microsoft nusprendė, kad TPM 2.0 (taip pat komplektuojant su Secure Boot) yra būtinas Windows 11, siekiant sustiprinti įrenginių saugumą. Tačiau Windows 11 gali būti įdiegtas ir be TPM naudojant tam tikras technines schemas, nors tai nėra rekomenduojama. TPM vaidina esminį vaidmenį BitLocker disko užrakinime, biometrinėje autentifikacijoje per Windows Hello, ir bendrame įmonių Zero Trust saugumo modelyje - tai leidžia centralizuotai valdyti įrenginių saugumą ir užtikrinti įvykio patvirtinimą prie tinklo.
TPM įtaka sistemas įtvarantiems atnaujinimams ir suderinamumui
Nuo TPM priklauso ne tik Windows 11 reikalavimai, bet ir įvairios taikomosios programos. TPM gali būti pažeidžiamas per senus modulius arba per firmware atnaujinimų klaidas, todėl rekomenduojama reguliariai tikrinti TPM būseną per tpm.msc, laiku įjungti trečiųjų šalių saugumą bei iš anksto atsarginė kopija BitLocker atkūrimo rakto. BIOS atnaujinimai gali keisti TPM konfigūraciją, todėl svarbu turėti atkūrimo raktus ir laikytis gamintojo instrukcijų.
TPM praktiniai naudojimo atvejai
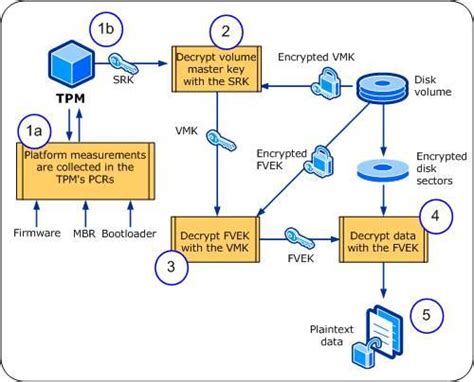
- BitLocker disko šifravimas: TPM saugo raktus ir leidžia užšifruoti duomenis išlaikant jų prieigą tik įtaisuose su patikima įranga.
- Saugus įkrovimas ir sistemos vientisumo patikra paleidimo metu.
- Windows Hello biometrinė autentifikacija: TPM saugo biometrinius duomenis ir užtikrina jų autentiškumą.
- Įmonių įrenginių valdymas ir Zero Trust modelio įgyvendinimas: centralizuota TPM būsenos patikra ir prieigos kontrolė.
Dar keli svarbūs techniniai niuansai
TPM gali būti įjungtas tarnavimo laikotarpiu saugomų duomenų siekiant apsaugoti šifruotus failus net ir įrenginiui pavogus arba netyčia praradus. Tačiau kai kurios sistemos gali rodyti trumpalaikius užstrigimus, ypač AMD fTPM atveju, kai dalis programos ar žaidimai įsijungia į TPM operacijas. Taip pat, keičiant pagrindinę plokštę ar procesorių, TPM duomenys gali būti prarasti. Reikšminga - prieš BIOS atnaujinimą išsaugoti BitLocker atkūrimo raktus.
TPM ateities perspektyvos
TPM tampa standartu ne tik Windows, bet ir kitose operacinėse sistemose - Linux, Windows, ir net mobiliuosiuose įrenginiuose bei pramonėje. TPM 2.0 architektūros leis plėsti saugumo funkcijų spektrą, užtikrinti naujas šifravimo technikas ir didesnį pasitikėjimą įrenginiais įvairiose aplinkose. Taip pat vis dažniau naudojama TPM integracija į procesorių (pvz., „Microsoft Pluton“), kuri sujungia TPM funkcijas tiesiai į CPU blokus.
TPM praktinis vadovas žingsniams įjungti
- Patikrinkite, ar jūsų įrenginys turi TPM: Win+R, tpm.msc.
- Įjunkite TPM BIOS/UEFI nustatymuose: ieškokite PTT/TPM - Enabled, išsaugokite nustatymus ir perkraukite.
- Įsitikinkite, kad Secure Boot yra įjungtas ir naudojamas UEFI režimas (ne Legacy/CSM).
- Jei reikia, atlikite TPM išvalymą per tpm.msc → Clear TPM ir perkraukite.
- Įjungus TPM, įgalinkite BitLocker arba kitą šifravimo sprendimą, kaip papildomą saugumo sluoksnį.
Taip pat verta apgalvoti, kaip TPM veikia skaitmeninėje eros atžvilgiu: įmonėms TPM palengvina centrinių saugumo nuostatų diegimą, o vartotojams - aiškesnį duomenų saugumą asmeniniame įrenginyje. Phi, tai padeda užtikrinti, kad tik patikima programinė įranga bus įkelta į įrenginį, ir kad svarbūs duomenys yra užšifruoti net jei įrenginys yra prarastas ar pavogtas.
Can you run Windows 11? Enable AMD TPM 2.0 tutorial fTPM
| TPM tipas | Aprašymas | Privalumai | Trūkumai |
|---|---|---|---|
| fTPM | Programinės įrangos TPM su Intel PTT / AMD fTPM | Ekonomiškas, lengva valdyti | Gali būti mažiau atskiras izolavimas, priklausomas nuo CPU |
| dTPM | Diskretus atskiras TPM modulis | Geresnis izolavimas, didesnis atsparumas fizinėms atakoms | Kaina, papildoma įranga |
Taip pat atkreiptinas dėmesys į TPM formuosius modelius ir implementacijas pramonės aplinkose: fTPM siūlo gerą balansą tarp kainos ir saugumo, o dTPM - maksimalų izolavimą ir patikimumą ilgalaikėse sistemas. Pasirinkimas priklauso nuo saugumo reikalavimų, įrenginio kainos ir patikimumo konteksto.